HTTPモジュールでMakeに接続する
Make用のMarcomm AIアプリは審査中です。承認されるまでは、MakeのシナリオからHTTPモジュールと個人APIキーでMarcomm AIのAPIを呼び出します。
- 1Marcommで設定 → 連携 → Makeを開き、現在の状況と必要な値を確認します。
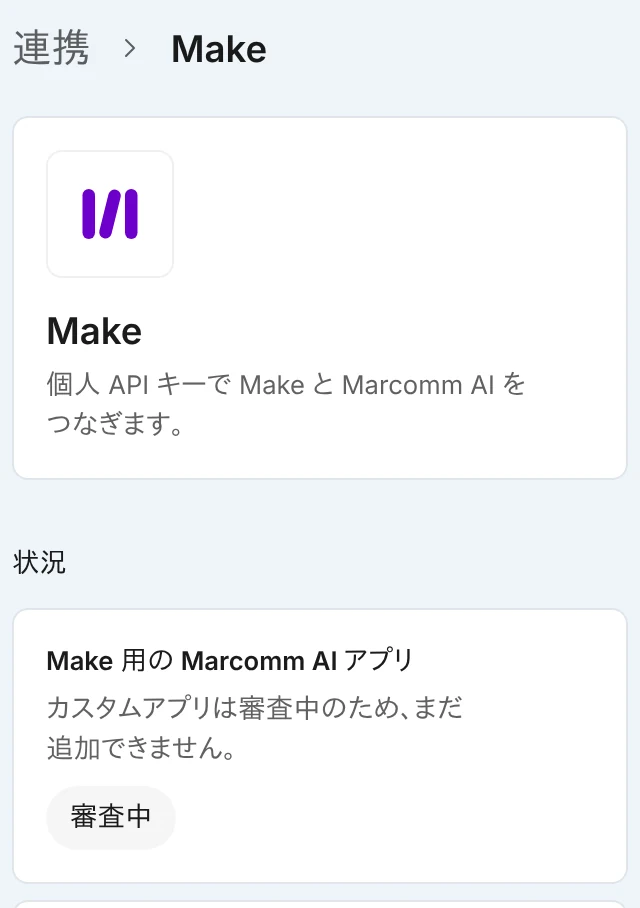
Makeの画面には、現在の状況、手順、コピーする値、このワークスペースでAPIの利用が承認されているかが表示されます。 - 2設定 → APIを開きます。ワークスペースにまだAPIの利用承認がない場合は、オーナーか管理者がAPI利用を申請に入力して申請を送信を選びます。
- 3承認されたらキーを作成を開き、個人キーを選んで必要なスコープにチェックを入れ、キーを作成を選びます。キーは一度しか表示されないので、すぐにコピーします。
- 4MakeのシナリオにHTTPモジュールを追加し、Make a requestを選びます。
- 5開発者ドキュメントのエンドポイントを
https://marcomm.works/api/v1の後に入力し、AuthorizationヘッダーにBearerとキーを入れます。
シナリオの残りを作る前に、GET /meでキーを確認してください。
Make用のMarcomm AIアプリは審査中のため、まだ追加できません。承認されると、アプリのMake an API callモジュールが同じ個人キーでAPIリファレンスのどのエンドポイントも呼び出せます。それまではHTTPモジュールで同じことができます。Marcomm AIのイベントは、設定 → APIのWebhookタブに追加したMakeのWebhookアドレスにも送れます。
スコープはキーでできることを決めます。コンテンツ(content)はプレスリリース、ブログ記事、プレスイベントを読み取り、コンテンツの作成(content:write)は下書きを作成・編集し、公開と送信(distribution)は公開とメール送信を行い、承認(approvals)は承認の手順を扱います。後の3つは個人キーでしか使えません。操作がキーを作成した人の名前で記録されるためです。ワークスペースキーは読み取りだけで、どのキーも作成した人の役割と権限で動きます。
公開と送信は取り消せません。APIはリクエストにconfirm: trueかIdempotency-Keyヘッダーがある場合にだけ実行し、承認がまだ必要な場合や予約公開・エンバーゴ中の場合は公開せずに409を返します。同じIdempotency-Keyで同じリクエストを再送すると、24時間は再実行せずに最初の結果を返します。HTTPモジュールでは、書き込みのリクエストごとにIdempotency-Keyヘッダーを自分で付けてください。
APIはTeamプラン以上で使えます。Marcomm AIのチームが申請を一件ずつ審査し、キーは承認後にだけ動きます。キーにはワークスペースで承認されたスコープだけを入れられ、一人あたり10個までキーを作成できます。既定の上限はワークスペースごとに毎分60回、1日10,000回で、超えるとAPIはRetry-Afterヘッダー付きで429を返します。上限を上げるには設定 → APIの上限の引き上げが必要ですか?を使ってください。Makeの接続を解除するには、キーの横の無効化を選びます。そのキーを使っていたシステムはすぐにアクセスできなくなります。
よくある質問
Authorization: Bearerの後にキーを付けたヘッダーでGET https://marcomm.works/api/v1/meを呼び出してください。スコープに関係なく承認済みのキーなら動き、ワークスペース、キーの名前、キーのスコープを返します。キーにはどのサービスが使っているかが記録されないため、MarcommはMakeのカードを連携済みにしません。各キーを最後に使った日時は設定 → APIで確認できます。
https://marcomm.works/api/v1の後に開発者ドキュメントのパスを付けます。たとえばプレスリリースの一覧は/press-releasesです。