以個人 API 金鑰連線 n8n
n8n-nodes-marcomm 社群節點可以撰寫新聞稿、部落格文章、媒體活動與 RSVP 邀請函,提出核准請求並發布。此套件尚未發布。
- 1在 Marcomm 中開啟設定 → 整合 → n8n,查看目前狀態與所需的值。
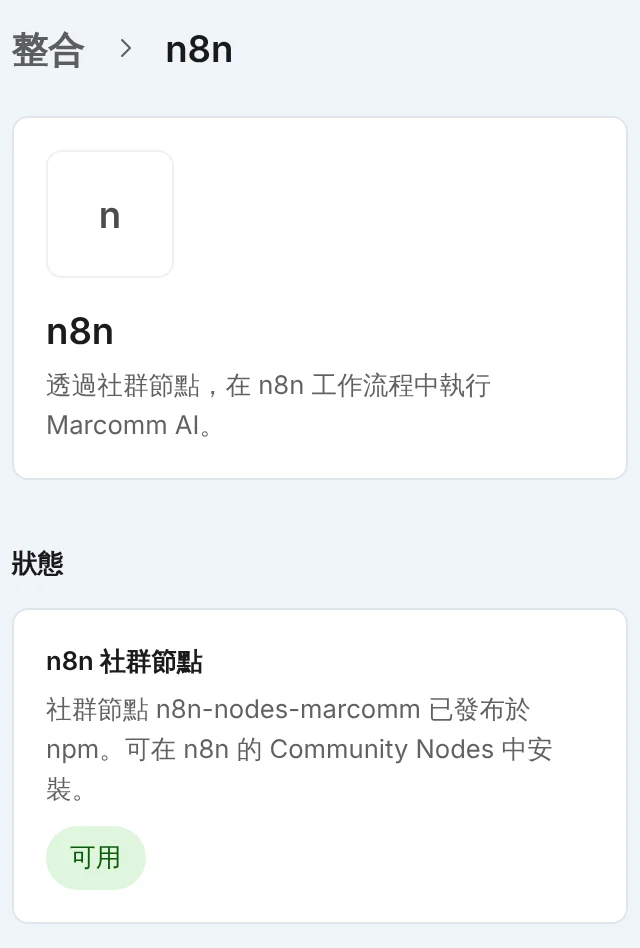
n8n 頁面顯示目前狀態、步驟、要複製的值,以及此工作區的 API 存取是否已核准。 - 2開啟設定 → API。如果工作區還沒有 API 存取權限,由擁有者或管理員填寫申請 API 存取權限並選擇送出申請。
- 3核准後開啟建立金鑰,選擇個人金鑰,勾選所需的範圍,再選擇建立金鑰。金鑰只顯示一次,請立即複製。
- 4在 n8n Cloud 中,於節點面板搜尋 Marcomm AI(若未出現,請在管理面板中開啟 Verified Community Nodes 並重新啟動執行個體)。在自行託管的 n8n 中,依序開啟 Settings(設定)、Community Nodes 與 Install(安裝),輸入
n8n-nodes-marcomm。 - 5建立 Marcomm AI API 憑證,把金鑰貼到 API Key(API 金鑰),再在工作流程中加入 Marcomm AI 節點或 Marcomm AI Trigger 節點。
觸發節點需要內容範圍,第一次檢查時不會送出任何內容,因此不會重播舊項目。
節點涵蓋新聞稿、部落格文章、媒體活動、RSVP 邀請函與核准(核准、退回、待核准清單)。觸發節點會在新聞稿被建立、提出核准請求或發布時,部落格文章被建立或發布時,或媒體活動被建立時啟動工作流程。
範圍決定金鑰能做什麼。內容(content)讀取新聞稿、部落格文章與媒體活動,撰寫內容(content:write)建立與編輯草稿,發布與寄送(distribution)發布並以電子郵件寄送,核准(approvals)處理核准步驟。後三項只能用於個人金鑰,因為操作會記錄在建立金鑰的人名下。工作區金鑰只能讀取,每把金鑰都依建立者的角色與權限執行。
發布與寄送無法復原。只有請求帶有 confirm: true 或 Idempotency-Key 標頭時,API 才會執行;如果仍需核准,或內容已排程發布、處於禁發期,API 不會發布並回傳 409。用同一個 Idempotency-Key 重送同一請求時,24 小時內不會再次執行,而是回傳第一次的結果。節點在每次寫入時都會送出由執行、節點與項目產生的冪等金鑰,並自動為發布與寄送操作加上確認值。
Team 方案以上可以使用 API。Marcomm AI 團隊會逐一審核申請,金鑰在核准後才能使用。金鑰只能包含工作區已核准的範圍,每人最多可建立 10 把金鑰。預設上限為每個工作區每分鐘 60 次、每天 10,000 次,超過後 API 會回傳 429 與 Retry-After 標頭。如需提高上限,請使用設定 → API中的需要更高的上限嗎?。要中斷 n8n,請選擇金鑰旁的撤銷,使用該金鑰的系統會立即失去存取權限。
常見問題
以
Authorization: Bearer加金鑰的標頭呼叫GET https://marcomm.works/api/v1/me。只要金鑰已核准,不論範圍都能使用,並回傳工作區、金鑰名稱與金鑰的範圍。金鑰不會記錄由哪個服務使用,因此 Marcomm 不會把 n8n 卡片標為已連接。每把金鑰的最後使用時間可在設定 → API中查看。
可以,使用內建的 HTTP Request 節點。以
Authorization: Bearer加金鑰的標頭呼叫https://marcomm.works/api/v1,並為每個寫入請求加入Idempotency-Key標頭。