用个人 API 密钥连接 n8n
n8n-nodes-marcomm 社区节点可以撰写新闻稿、博客文章、媒体活动和 RSVP 邀请函,提交审批并发布。该软件包尚未发布。
- 1在 Marcomm 中打开设置 → 集成 → n8n,查看当前状态和所需的值。
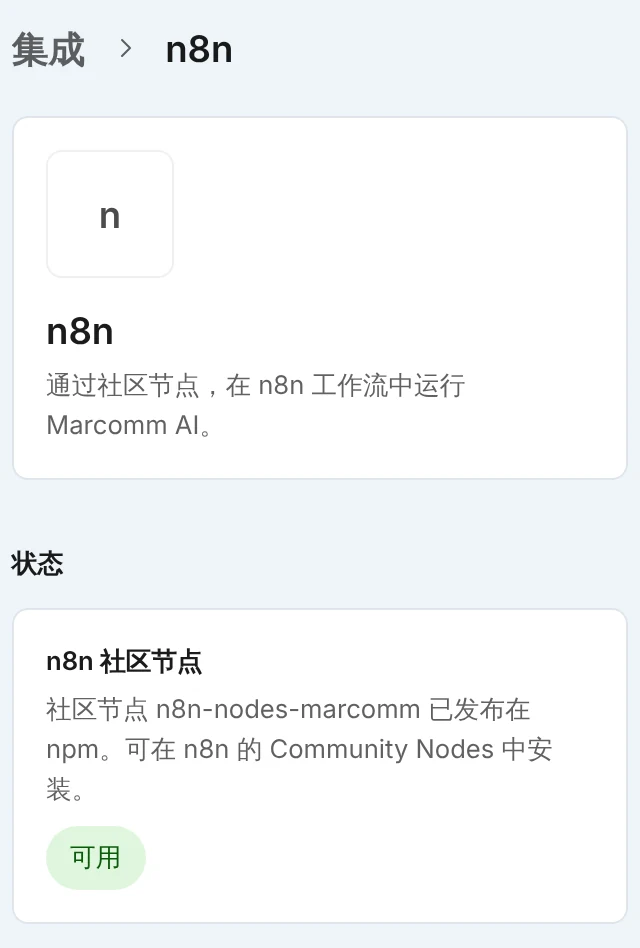
n8n 页面显示当前状态、步骤、要复制的值,以及此工作区的 API 访问是否已获批。 - 2打开设置 → API。如果工作区还没有 API 访问权限,由所有者或管理员填写申请 API 访问权限并选择提交申请。
- 3获批后打开创建密钥,选择个人密钥,勾选所需的范围,然后选择创建密钥。密钥只显示一次,请立即复制。
- 4在 n8n Cloud 中,于节点面板搜索 Marcomm AI(若未出现,请在管理面板中开启 Verified Community Nodes 并重启实例)。在自托管的 n8n 中,依次打开 Settings(设置)、Community Nodes 和 Install(安装),输入
n8n-nodes-marcomm。 - 5创建 Marcomm AI API 凭据,把密钥粘贴到 API Key(API 密钥),然后在工作流中添加 Marcomm AI 节点或 Marcomm AI Trigger 节点。
触发器节点需要内容范围,首次检查时不会发送任何内容,因此不会重放旧项目。
节点涵盖新闻稿、博客文章、媒体活动、RSVP 邀请函和审批(批准、驳回、待审批列表)。触发器节点会在新闻稿被创建、提交审批或发布时,博客文章被创建或发布时,或媒体活动被创建时启动工作流。
范围决定密钥能做什么。内容(content)读取新闻稿、博客文章和媒体活动,撰写内容(content:write)创建和编辑草稿,发布与发送(distribution)发布并通过邮件发送,审批(approvals)处理审批步骤。后三项只能用于个人密钥,因为操作会记录在创建密钥的人名下。工作区密钥只能读取,每个密钥都按创建者的角色和权限执行。
发布和发送无法撤销。只有请求带有 confirm: true 或 Idempotency-Key 请求头时,API 才会执行;如果仍需审批,或内容已定时发布、处于禁发期,API 不会发布并返回 409。用同一个 Idempotency-Key 重发同一请求时,24 小时内不会再次执行,而是返回第一次的结果。节点在每次写入时都会发送由执行、节点和项目生成的幂等键,并自动为发布和发送操作加上确认值。
Team 套餐及以上可以使用 API。Marcomm AI 团队会逐一审核申请,密钥在获批后才能使用。密钥只能包含工作区已获批的范围,每人最多可创建 10 个密钥。默认上限为每个工作区每分钟 60 次、每天 10,000 次,超出后 API 会返回 429 和 Retry-After 请求头。如需提高上限,请使用设置 → API中的需要更高的上限吗?。要断开 n8n,请选择密钥旁的吊销,使用该密钥的系统会立即失去访问权限。
常见问题
使用
Authorization: Bearer加密钥的请求头调用GET https://marcomm.works/api/v1/me。只要密钥已获批,无论范围如何都能使用,并返回工作区、密钥名称和密钥的范围。密钥不会记录由哪个服务使用,因此 Marcomm 不会把 n8n 卡片标记为已连接。每个密钥的最后使用时间可在设置 → API中查看。
可以,使用内置的 HTTP Request 节点。用
Authorization: Bearer加密钥的请求头调用https://marcomm.works/api/v1,并为每个写入请求添加Idempotency-Key请求头。